Peringatan riwayat aktivitas akun membantu pengguna mengenali apakah sebuah sesi, perangkat, atau perubahan profil memang berasal dari dirinya. Namun, satu peringatan tidak selalu berarti akun telah diambil alih. Waktu, lokasi perkiraan, browser, jaringan, dan jenis tindakan harus dibaca sebagai satu rangkaian bukti.
Tujuan pemeriksaan bukan sekadar menemukan daftar login, melainkan menentukan tingkat risiko dan tindakan yang proporsional. Panduan ini melengkapi panduan mengecek riwayat aktivitas akun INDOCAIR dengan fokus khusus pada cara menafsirkan peringatan.
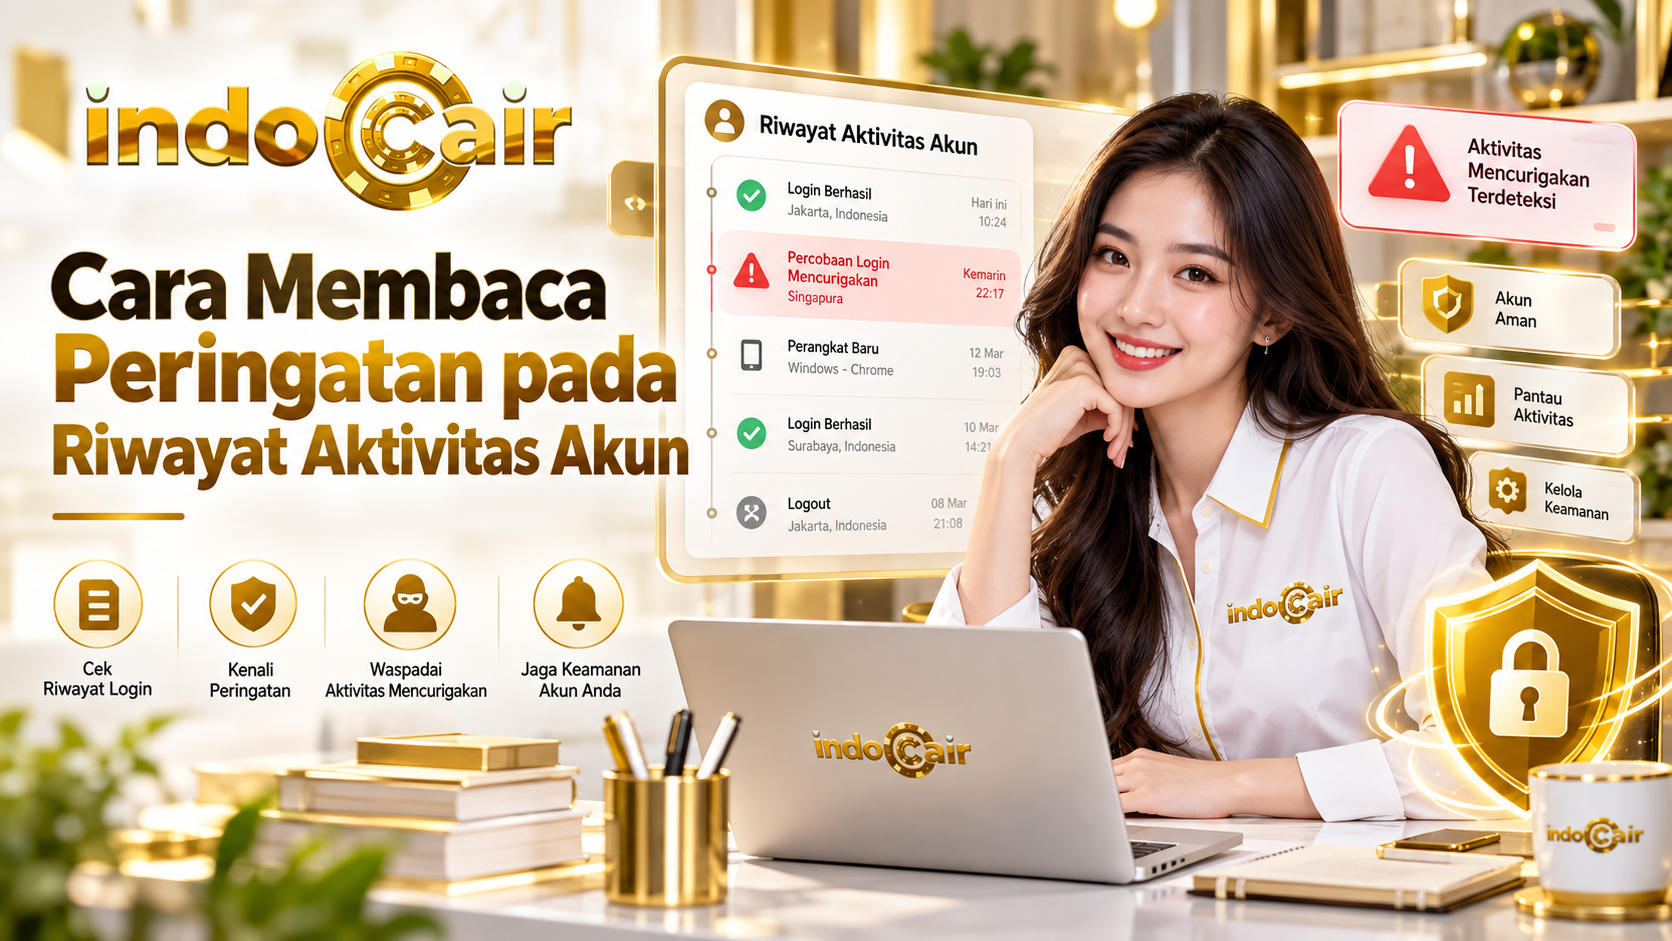
Elemen utama pada peringatan riwayat aktivitas akun
Waktu kejadian
Bandingkan waktu peringatan dengan aktivitas Anda. Perhatikan zona waktu karena sistem dapat menampilkan UTC, waktu perangkat, atau waktu server. Selisih beberapa jam belum tentu mencurigakan. Namun, login pada waktu ketika perangkat tidak digunakan patut diperiksa lebih lanjut.
Lokasi perkiraan
Lokasi pada riwayat biasanya berasal dari alamat IP, bukan GPS. Operator seluler, VPN, jaringan kantor, dan penyedia internet dapat membuat lokasi terlihat berada di kota lain. Oleh karena itu, lokasi yang berbeda harus dibandingkan dengan perangkat dan jaringan, bukan dinilai sendirian.
Perangkat dan browser
Nama perangkat dapat bersifat umum, misalnya “Android”, “Windows”, atau “Chrome”. Pembaruan browser juga dapat membuat sesi lama tampak seperti perangkat baru. Meskipun demikian, kombinasi sistem operasi yang tidak pernah digunakan, browser asing, dan waktu yang tidak sesuai merupakan tanda risiko lebih tinggi.
Jenis aktivitas
Login baru, perubahan password, penggantian email, penambahan nomor pemulihan, dan permintaan kode verifikasi memiliki tingkat dampak berbeda. Perubahan kanal pemulihan harus mendapat prioritas tinggi karena dapat menghalangi pemilik akun memulihkan akses.
Mengelompokkan peringatan berdasarkan tingkat risiko
| Tingkat | Contoh | Tindakan awal |
|---|---|---|
| Rendah | Lokasi berbeda tetapi perangkat dan waktu sesuai | Catat dan pantau |
| Sedang | Browser baru pada perangkat yang dikenali | Verifikasi sesi dan ubah pengaturan bila perlu |
| Tinggi | Login asing, perubahan email, atau sesi aktif tidak dikenal | Amankan akun segera |
| Kritis | Password serta kanal pemulihan berubah tanpa izin | Gunakan pemulihan resmi dari perangkat bersih |
Pengelompokan tersebut membantu mencegah dua kesalahan: mengabaikan tanda penting dan bereaksi berlebihan terhadap variasi jaringan yang normal. Selanjutnya, pengguna dapat memilih respons berdasarkan bukti yang tersedia.
Cara memeriksa apakah aktivitas dikenali
- Cocokkan waktu. Periksa kalender, perjalanan, atau penggunaan perangkat pada waktu tersebut.
- Bandingkan perangkat. Lihat sistem operasi, browser, dan nama perangkat bila tersedia.
- Periksa jaringan. Ingat apakah Anda memakai Wi-Fi kantor, hotspot, VPN, atau jaringan seluler.
- Tinjau tindakan. Bedakan login biasa dengan perubahan data keamanan.
- Periksa notifikasi lain. Email atau pesan sistem dapat memberikan konteks tambahan.
Pengguna dapat mengatur prioritas notifikasi melalui panduan mengelola notifikasi keamanan akun. Dengan notifikasi yang tepat, peringatan penting tidak tenggelam di antara pesan rutin.
Apa yang dilakukan jika aktivitas tidak dikenali?
Mulailah dari perangkat yang Anda percaya dan jaringan pribadi. Jangan mengikuti tautan dalam pesan yang mencurigakan. Buka alamat yang sudah disimpan atau diketik sendiri, lalu tinjau sesi aktif dari pengaturan akun.
- Keluar dari sesi atau perangkat yang tidak dikenali.
- Ubah password menjadi frasa sandi unik yang belum pernah digunakan.
- Periksa email dan nomor pemulihan.
- Aktifkan verifikasi tambahan apabila tersedia.
- Periksa perubahan profil, preferensi, dan notifikasi keamanan.
- Simpan catatan waktu serta tangkapan layar yang sudah disamarkan.
Jika beberapa sesi terlihat asing, gunakan panduan keluar dari semua perangkat INDOCAIR. Setelah itu, masuk kembali hanya melalui perangkat pribadi yang sudah diperbarui.
Membedakan variasi normal dan tanda serangan
Perubahan alamat IP sering terjadi pada jaringan seluler. Lokasi juga dapat bergeser ketika penyedia internet mengarahkan lalu lintas melalui pusat data lain. Kondisi tersebut biasanya masih menunjukkan perangkat, browser, dan waktu yang konsisten.
Sebaliknya, pola yang patut dicurigai mencakup beberapa kegagalan login beruntun, sesi dari sistem operasi asing, perubahan password yang tidak diminta, atau penggantian kanal pemulihan. Risiko meningkat jika beberapa tanda muncul dalam rentang waktu pendek.
Peringatan setelah pembaruan atau penggantian perangkat
Perangkat baru memang dapat memicu notifikasi. Sebelum menganggapnya aman, pastikan Anda sendiri yang melakukan login, waktu sesuai, dan tidak ada perubahan lain. Hapus perangkat lama yang sudah dijual atau diberikan kepada orang lain. Selain itu, lakukan penghapusan jarak jauh bila fungsi tersebut tersedia dan sebelumnya telah diaktifkan.
Prinsip perlindungan dasar tersedia pada halaman keamanan akun INDOCAIR. Halaman tersebut menjelaskan kata sandi unik, perlindungan email, jaringan, serta rencana pemulihan insiden.
Kesalahan saat membaca riwayat aktivitas
- Menganggap semua lokasi berbeda sebagai serangan tanpa memeriksa jaringan.
- Mengabaikan perubahan email karena login terlihat normal.
- Membagikan tangkapan layar yang masih memuat email, nomor, atau kode.
- Menghubungi akun dukungan yang datang melalui pesan pribadi.
- Menunda tindakan meskipun sesi asing masih aktif.
- Menghapus bukti sebelum mencatat waktu dan jenis aktivitas.
Checklist keputusan cepat
- Apakah waktu aktivitas sesuai?
- Apakah perangkat dan browser dikenali?
- Apakah lokasi dapat dijelaskan oleh jaringan atau perjalanan?
- Apakah ada perubahan password atau data pemulihan?
- Apakah sesi tersebut masih aktif?
- Apakah notifikasi berasal dari kanal yang biasa digunakan?
Jika seluruh unsur cocok, tandai aktivitas sebagai dikenali dan lanjutkan pemantauan. Jika satu unsur penting tidak cocok, hentikan sesi tersebut. Apabila kanal pemulihan berubah tanpa izin, perlakukan kejadian sebagai prioritas tinggi.
Pertanyaan umum
Mengapa lokasi login berbeda padahal saya tidak bepergian?
Penyedia internet, jaringan seluler, atau VPN dapat mengubah lokasi perkiraan alamat IP. Cocokkan informasi tersebut dengan waktu dan perangkat.
Apakah perangkat baru selalu berbahaya?
Tidak. Pembaruan browser, instalasi ulang, atau penggantian perangkat dapat memunculkan sesi baru. Namun, pengguna tetap perlu memverifikasi detailnya.
Haruskah password langsung diganti?
Ganti password bila sesi tidak dikenali, terdapat percobaan masuk berulang, atau data keamanan berubah. Gunakan password unik dan amankan email pemulihan.
Apa yang perlu disimpan sebagai bukti?
Simpan waktu, jenis perangkat, pesan sistem, dan kronologi singkat. Samarkan email, nomor telepon, nomor referensi sensitif, serta informasi pribadi lain.
Membuat catatan pembanding untuk audit berikutnya
Riwayat aktivitas lebih mudah dibaca jika pengguna mengetahui pola normalnya. Catat perangkat utama, browser yang biasa digunakan, jaringan rumah, dan perkiraan waktu akses. Catatan tersebut tidak perlu memuat password atau alamat IP lengkap. Tujuannya hanya menyediakan pembanding ketika peringatan baru muncul.
Setelah mengganti perangkat atau browser, perbarui catatan. Hapus nama perangkat lama dari daftar tepercaya jika sudah tidak digunakan. Dengan cara ini, sesi baru yang sah dapat dibedakan dari perangkat asing tanpa menebak-nebak.
Pemeriksaan lanjutan setelah tindakan keamanan
Setelah keluar dari sesi asing dan mengganti password, lakukan pemeriksaan ulang dalam 24 jam. Pastikan tidak ada perangkat yang kembali muncul, email pemulihan tetap sama, dan notifikasi keamanan masih aktif. Periksa pula folder sampah atau arsip email karena pelaku dapat memindahkan pesan peringatan agar tidak terlihat.
- Konfirmasi bahwa password baru hanya digunakan pada akun tersebut.
- Periksa apakah perangkat utama masih dapat login secara normal.
- Tinjau perubahan profil dan preferensi.
- Pastikan tidak ada aturan penerusan email yang tidak dikenal.
- Simpan nomor tiket jika dukungan sudah dihubungi.
Jika aktivitas asing muncul kembali, jangan hanya mengganti password untuk kedua kalinya. Amankan email, periksa perangkat dari aplikasi berbahaya, dan gunakan kanal bantuan resmi. Kemunculan ulang dapat menunjukkan bahwa kanal pemulihan atau perangkat utama belum benar-benar aman.
Kapan perlu menghubungi dukungan?
Hubungi dukungan ketika perubahan keamanan tidak dapat dibatalkan, kanal pemulihan tidak lagi dikuasai, atau sesi asing muncul kembali setelah password diganti. Siapkan waktu kejadian, jenis perangkat, pesan sistem, dan tangkapan layar yang sudah disamarkan. Jangan mengirim OTP, PIN, password, atau akses email. Gunakan satu tiket agar riwayat penanganan tetap utuh.
Kesimpulan
Peringatan riwayat aktivitas akun harus dibaca melalui kombinasi waktu, lokasi, perangkat, jaringan, dan tindakan. Variasi lokasi saja belum cukup untuk menyimpulkan adanya serangan. Namun, sesi asing atau perubahan kanal pemulihan memerlukan respons cepat. Dengan penilaian bertahap, pengguna dapat melindungi akun tanpa panik dan tanpa mengabaikan tanda penting.