
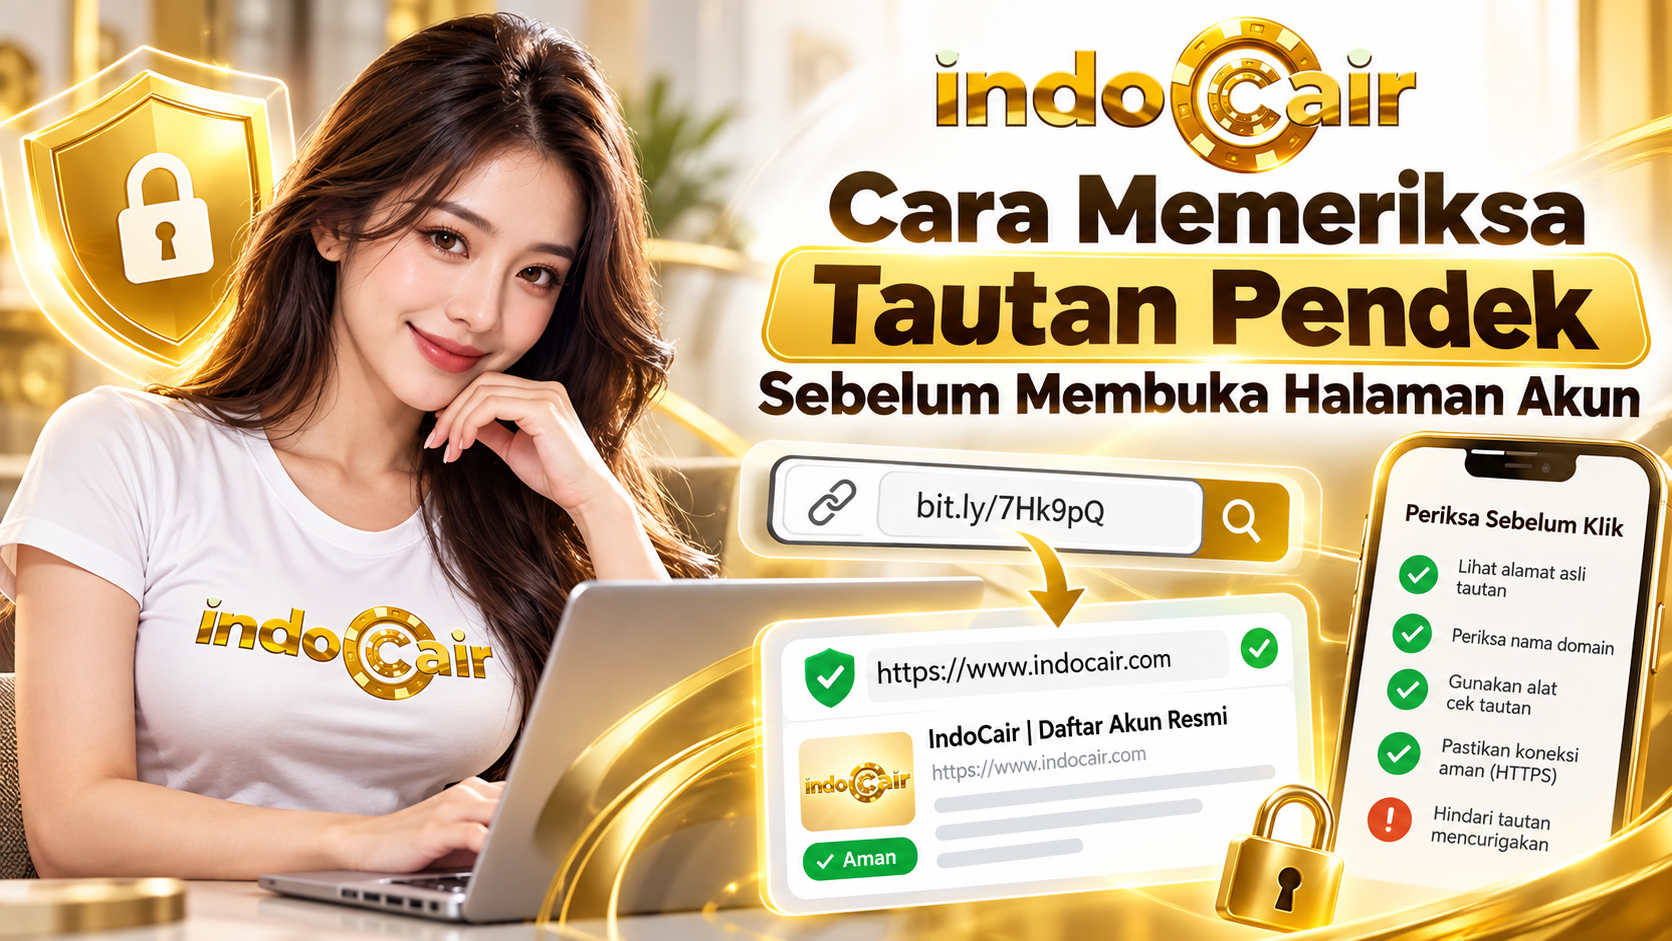
Cara Memeriksa Tautan Pendek Sebelum Membuka Halaman Akun
Tautan pendek memang praktis, tetapi alamat tujuan akhirnya tidak langsung terlihat. Saat tautan tersebut mengarah ke halaman akun, pengguna perlu lebih berhati-hati karena satu klik dapat membawa mereka ke halaman login palsu, formulir pengumpulan data, atau unduhan yang tidak diharapkan. Memeriksa tautan pendek sebelum membuka halaman akun bukan berarti semua URL pendek berbahaya. Tujuannya adalah memastikan tujuan, konteks, dan pengirim dapat dipercaya sebelum Anda memasukkan informasi apa pun.
Untuk akses rutin, pilihan paling aman adalah menggunakan alamat yang sudah diverifikasi dan disimpan sebagai bookmark. Pelajari langkahnya melalui panduan membuat bookmark tautan resmi INDOCAIR. Tautan pendek sebaiknya diperlakukan sebagai petunjuk yang perlu diperiksa, bukan sebagai bukti bahwa halaman di baliknya resmi.

Mengapa tautan pendek perlu diperiksa?
Layanan pemendek URL mengganti alamat panjang dengan rangkaian karakter yang lebih ringkas. Pengguna tidak dapat melihat domain tujuan hanya dari teks yang tampil. Fitur ini berguna untuk berbagi tautan, tetapi juga mengurangi informasi yang biasanya membantu pengguna menilai alamat.
Domain tujuan tersembunyi
Alamat panjang memperlihatkan nama domain, jalur halaman, dan kadang parameter. Pada tautan pendek, informasi tersebut baru terlihat setelah terjadi pengalihan. Pengguna yang terburu-buru dapat tiba di halaman tiruan dan mengira tampilannya cukup untuk membuktikan keaslian.
Pengalihan dapat melewati beberapa halaman
Satu tautan dapat mengarahkan pengguna melalui beberapa URL sebelum sampai ke tujuan. Pengalihan tidak otomatis berbahaya, tetapi semakin banyak tahap semakin sulit konteksnya dinilai. Karena itu, jangan memasukkan password sampai alamat akhir telah diperiksa.
Pesan dapat menggunakan tekanan waktu
Pelaku phishing sering memadukan URL pendek dengan kalimat seperti “akun akan ditutup”, “verifikasi sekarang”, atau “kesempatan terakhir”. Tekanan waktu bertujuan membuat penerima melewati proses pemeriksaan. Prinsip pada panduan mengenali pesan phishing tetap berlaku: hentikan, periksa, lalu buka layanan melalui jalur resmi.
Bedakan konteks wajar dan konteks berisiko
| Konteks | Tingkat risiko | Tindakan awal |
|---|---|---|
| Tautan dari rekan yang sudah dikonfirmasi | Tetap perlu diperiksa | Tanyakan tujuan dan lihat alamat akhir |
| Pesan mendadak tentang keamanan akun | Tinggi | Jangan klik; buka akun dari bookmark |
| Poster atau QR pada tempat umum | Tidak diketahui | Periksa domain sebelum melanjutkan |
| Email promosi dari pengirim resmi | Menengah | Cocokkan pengirim dan tujuan tautan |
| Pesan pribadi yang meminta OTP | Sangat tinggi | Jangan balas atau membagikan kode |
Langkah aman sebelum membuka tautan pendek
1. Baca pesan secara utuh
Jangan menilai hanya dari tombol atau teks tautan. Periksa siapa pengirimnya, mengapa pesan dikirim, dan apakah Anda baru melakukan aktivitas yang sesuai. Notifikasi reset password tanpa permintaan dari Anda adalah alasan untuk membuka akun secara mandiri, bukan mengikuti tautan.
2. Konfirmasi melalui kanal berbeda
Jika tautan dikirim oleh orang yang dikenal, tanyakan melalui kanal lain apakah ia benar-benar mengirimkannya. Akun pesan dapat diambil alih, sehingga nama kontak saja tidak cukup sebagai verifikasi.
3. Gunakan pratinjau tujuan bila tersedia
Beberapa layanan atau alat keamanan dapat menampilkan tujuan URL tanpa langsung membuka halaman. Gunakan hanya fitur bawaan browser, aplikasi keamanan yang sudah dipercaya, atau proses pratinjau yang tidak meminta kredensial. Hindari menyalin tautan sensitif ke layanan publik yang tidak dikenal.
4. Periksa alamat setelah pengalihan
Jika tautan sudah terbuka, jangan langsung login. Lihat nama domain, ejaan, subdomain, dan status koneksi. Bandingkan dengan ciri halaman akses INDOCAIR yang benar. Tutup halaman bila domain berbeda atau browser menampilkan peringatan.
5. Buka situs melalui bookmark
Alih-alih melanjutkan dari halaman hasil pengalihan, tutup tab dan buka bookmark resmi. Jika pesan memang berkaitan dengan akun, informasi penting biasanya dapat diperiksa dari pusat akun, riwayat aktivitas, atau notifikasi internal.
Cara memeriksa domain tujuan
Domain adalah bagian utama alamat yang menunjukkan situs tujuan. Baca dari kanan ke kiri pada bagian sebelum garis miring pertama. Nama panjang dapat dibuat agar terlihat meyakinkan, padahal domain utamanya berbeda. Jangan mengandalkan logo atau warna halaman.
Periksa kesalahan ejaan
Huruf yang ditukar, angka yang menggantikan huruf, atau tambahan tanda hubung dapat membuat alamat palsu terlihat mirip. Baca perlahan dan bandingkan dengan bookmark yang sudah disimpan.
Waspadai subdomain menyesatkan
Kata merek dapat muncul di awal alamat tetapi bukan domain utama. Sebagai contoh umum, nama merek di depan domain milik pihak lain tidak menjadikan halaman tersebut resmi. Fokus pada domain terdaftar, bukan kata yang kebetulan muncul di awal.
Jangan abaikan peringatan browser
Peringatan sertifikat, unduhan otomatis, atau permintaan izin yang tidak relevan harus dianggap sebagai sinyal berhenti. Jangan menonaktifkan proteksi browser hanya agar halaman dapat dibuka.
Apa yang tidak boleh dilakukan?
- Jangan memasukkan password pada halaman yang domainnya belum diperiksa.
- Jangan membagikan OTP, PIN, atau kode pemulihan kepada pengirim.
- Jangan mengunduh aplikasi dari halaman hasil pengalihan yang tidak dikenal.
- Jangan memberikan izin kamera, mikrofon, notifikasi, atau lokasi tanpa alasan.
- Jangan meneruskan tautan ke orang lain sebelum mengetahui tujuannya.
- Jangan menganggap ikon gembok sebagai bukti bahwa organisasi di balik situs itu sah.
Skenario praktis dan keputusan yang tepat
Pesan menyebut login tidak dikenal
Jangan membuka tautan pendek. Masuk melalui bookmark resmi, kemudian periksa riwayat aktivitas. Gunakan panduan membaca peringatan riwayat aktivitas akun untuk menilai waktu, perangkat, dan lokasi.
Teman mengirim tautan tanpa penjelasan
Jangan mengklik hanya karena pengirim dikenal. Tanyakan tujuan tautan. Jika jawaban tidak datang atau terasa tidak konsisten, hapus pesan dan beri tahu pengirim melalui kanal lain.
Tautan mengarah ke halaman login yang tampak resmi
Periksa domain sebelum mengetik. Bila ragu, tutup tab, buka situs dari bookmark, dan cari informasi yang sama dari dalam akun. Tampilan profesional tidak dapat menggantikan pemeriksaan alamat.
Tautan memulai unduhan
Batalkan unduhan, jangan membuka berkas, dan periksa daftar unduhan browser. Jika file sudah dibuka atau perangkat menunjukkan gejala tidak biasa, hentikan aktivitas sensitif dan jalankan pemeriksaan keamanan perangkat.
Jika tautan sudah terlanjur dibuka
- Jangan memasukkan informasi tambahan.
- Catat domain tujuan dan waktu kejadian.
- Tutup tab dan hapus unduhan yang belum dibuka bila tidak dibutuhkan.
- Buka akun dari bookmark resmi.
- Periksa riwayat aktivitas dan perubahan pengaturan.
- Ganti password jika Anda sempat memasukkannya pada halaman meragukan.
- Keluar dari semua perangkat bila ada indikasi akses tidak sah.
- Laporkan pesan melalui kanal resmi jika diperlukan.
Untuk pemeriksaan lebih luas, gunakan checklist audit keamanan akun INDO CAIR. Audit membantu memastikan insiden tidak berhenti pada satu tautan, tetapi mencakup password, perangkat, notifikasi, dan sesi aktif.
Checklist pemeriksaan 30 detik
- Saya mengenali pengirim dan konteks pesannya.
- Saya tidak sedang ditekan untuk bertindak terburu-buru.
- Saya sudah mengetahui domain tujuan.
- Ejaan domain sesuai dengan alamat resmi.
- Browser tidak menampilkan peringatan.
- Halaman tidak meminta password atau OTP melalui cara yang janggal.
- Saya dapat membuka informasi yang sama melalui bookmark resmi.
Pertanyaan yang sering diajukan
Apakah semua tautan pendek berbahaya?
Tidak. Tautan pendek memiliki penggunaan yang sah. Namun, tujuan akhirnya tidak terlihat, sehingga pemeriksaan tambahan diperlukan sebelum membuka halaman akun.
Apakah ikon gembok berarti halaman pasti resmi?
Tidak. Ikon tersebut menunjukkan koneksi terenkripsi ke domain yang sedang dibuka, bukan menjamin pemilik domain adalah pihak yang Anda maksud.
Apakah aman menempelkan URL ke pemeriksa tautan publik?
Jangan melakukannya untuk tautan pribadi atau yang memiliki token. Gunakan pratinjau bawaan atau buka layanan melalui alamat resmi secara terpisah.
Apa tindakan pertama setelah memasukkan password pada halaman palsu?
Buka layanan resmi dari perangkat tepercaya, ganti password, akhiri sesi lain, periksa aktivitas, dan hubungi dukungan resmi bila diperlukan.
Kebiasaan pencegahan jangka panjang
Perbarui bookmark ketika alamat resmi berubah, tinjau pesan sebelum membagikannya, dan ajarkan anggota keluarga untuk berhenti sebelum mengetik kredensial. Kebiasaan singkat yang dilakukan konsisten lebih efektif daripada pemeriksaan panjang yang hanya dilakukan setelah insiden.
Penutup
Tautan pendek bukan bukti bahaya, tetapi juga bukan bukti keamanan. Periksa konteks, identitas pengirim, domain tujuan, dan peringatan browser. Untuk halaman akun, cara paling aman adalah tidak bergantung pada tautan pesan: gunakan bookmark resmi, verifikasi aktivitas dari dalam akun, dan jangan pernah membagikan kode rahasia.