
Mengapa checklist keamanan digital diperlukan
Mengakses layanan online kini menjadi bagian rutin dari operasional bisnis, mulai dari perbankan, marketplace, sistem pelanggan, hingga platform internal. Namun, setiap proses login membuka peluang kesalahan kecil: salah memilih situs, memakai kata sandi yang sama, atau memasukkan data saat koneksi tidak aman. Kesalahan tersebut dapat berujung pada akun diambil alih, transaksi tidak sah, kebocoran informasi, atau gangguan kerja tim.
Checklist keamanan digital membantu pemilik usaha, pengambil keputusan, dan praktisi membuat pemeriksaan yang konsisten sebelum mengakses layanan. Tujuannya bukan membuat proses menjadi rumit, melainkan memastikan pengguna berhenti sejenak untuk memverifikasi perangkat, koneksi, alamat situs, dan metode autentikasi. Dengan kebiasaan ini, risiko dapat dikurangi sebelum data penting dimasukkan.
Artikel ini menyajikan langkah praktis yang dapat diterapkan untuk akses layanan online, termasuk saat menggunakan INDOCAIR LOGIN atau layanan digital lain yang meminta data akun. Gunakan daftar ini sebagai prosedur pribadi maupun pedoman singkat untuk tim.
Sumber risiko yang paling sering terlewat
Ancaman digital tidak selalu berasal dari serangan teknis yang kompleks. Banyak insiden bermula dari tindakan sederhana yang dilakukan terburu-buru. Pelaku dapat meniru tampilan halaman login, mengirim pesan yang mendesak, atau memanfaatkan perangkat yang belum diperbarui. Karena itu, keamanan perlu dilihat sebagai rangkaian keputusan sebelum, saat, dan setelah akses dilakukan.
Kredensial berulang
Satu kata sandi yang dipakai pada banyak layanan membuat kebocoran di satu tempat dapat memengaruhi akun lain.
Pesan manipulatif
Tautan dari email, chat, atau iklan dapat mengarahkan pengguna ke halaman tiruan yang meminta kode dan kata sandi.
Perangkat tidak siap
Sistem operasi, browser, atau aplikasi yang usang dapat memiliki celah keamanan dan memperbesar risiko akses tidak sah.
Risiko juga meningkat ketika akun digunakan bersama tanpa pembagian peran yang jelas. Hindari menyebarkan kredensial melalui grup chat atau mencatatnya pada dokumen terbuka. Setiap orang sebaiknya memakai akses pribadi dengan izin sesuai tugasnya. Bila layanan menyediakan pengaturan peran, gunakan fitur tersebut agar aktivitas penting dapat ditinjau dan akses dapat dicabut saat diperlukan.
Checklist sebelum membuka layanan online
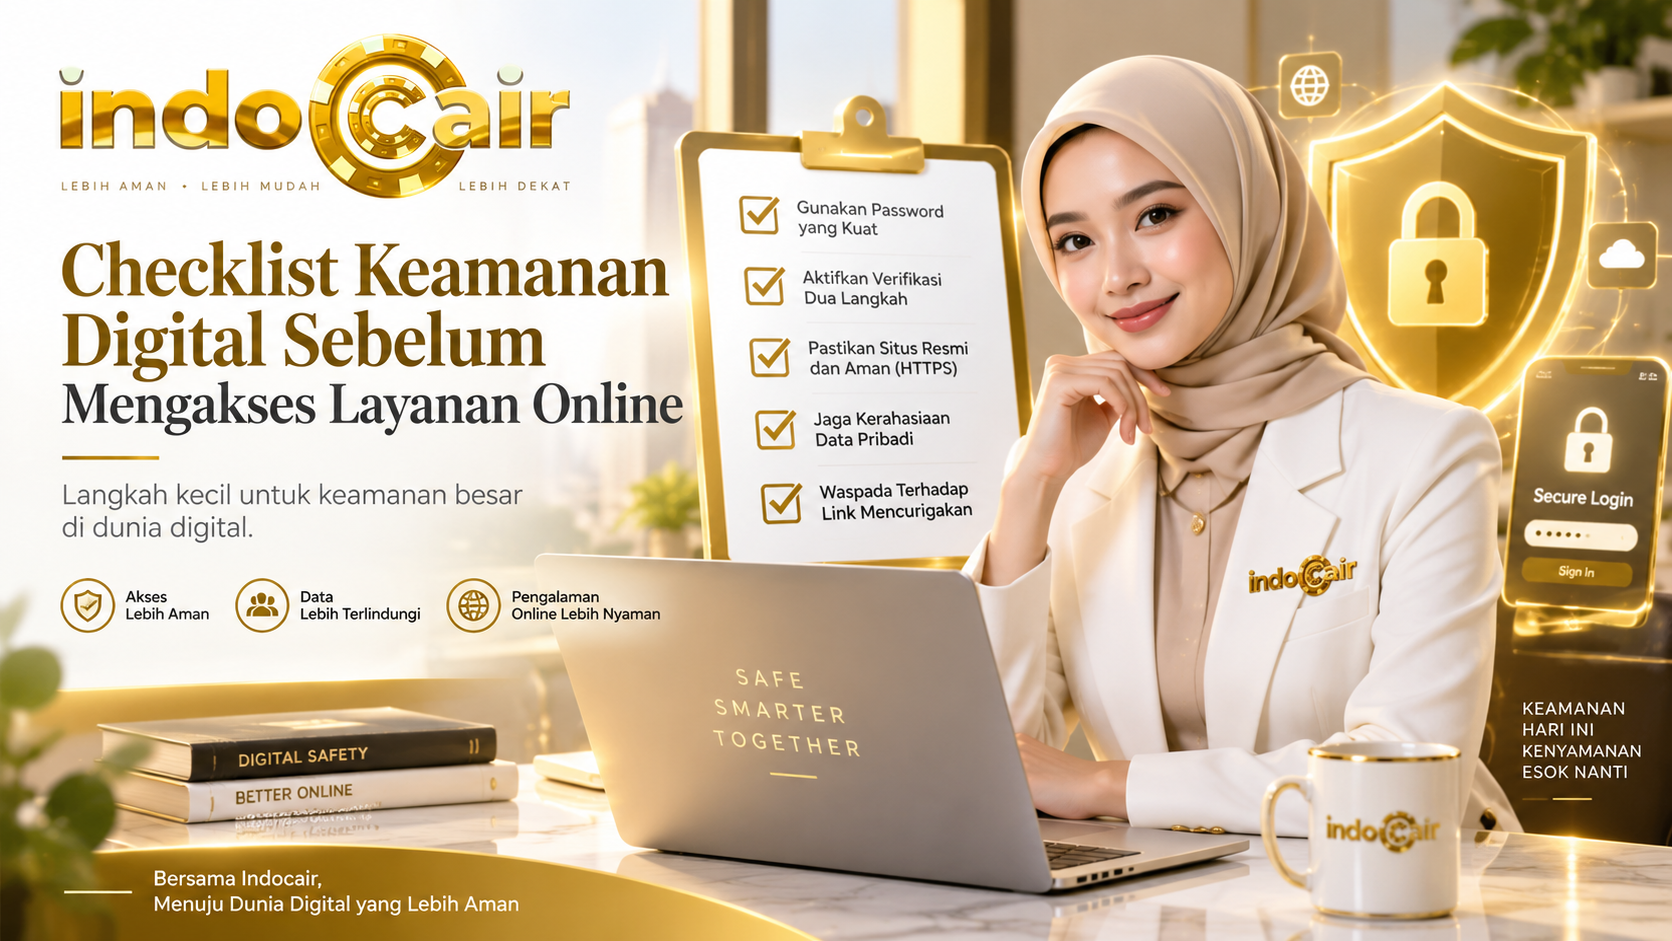
Gunakan urutan berikut setiap kali Anda akan masuk ke akun penting. Tidak semua langkah membutuhkan waktu lama. Pemeriksaan dasar ini justru lebih efisien dibanding menangani dampak akun yang sudah disalahgunakan.
1. Pastikan perangkat berada dalam kondisi layak
- Gunakan perangkat pribadi atau perangkat kerja yang dikelola dengan baik.
- Perbarui sistem operasi, browser, dan aplikasi keamanan sebelum mengakses layanan sensitif.
- Kunci layar dengan PIN, kata sandi, atau biometrik yang hanya diketahui pengguna berwenang.
- Hindari menyimpan kata sandi di catatan terbuka, tangkapan layar, atau dokumen yang dibagikan.
- Keluar dari akun setelah memakai komputer bersama, perangkat pinjaman, atau perangkat publik.
Perangkat yang terlihat normal belum tentu aman. Perhatikan gejala seperti browser membuka halaman sendiri, muncul ekstensi yang tidak dikenal, aplikasi meminta izin berlebihan, atau kinerja tiba-tiba melambat. Jika ada tanda tersebut, tunda login sampai perangkat diperiksa. Untuk akun usaha, lebih aman menggunakan perangkat khusus yang tidak dipakai untuk memasang aplikasi sembarangan.
2. Evaluasi jaringan yang digunakan
Koneksi internet publik dapat meningkatkan risiko penyadapan atau pemalsuan jaringan. Bila memungkinkan, gunakan jaringan kantor, jaringan seluler pribadi, atau koneksi rumah yang dilindungi kata sandi. Jangan langsung percaya pada nama Wi-Fi yang tampak resmi; nama jaringan dapat ditiru. Hindari transaksi penting, pengubahan data profil, atau pengelolaan dana melalui Wi-Fi umum.
Verifikasi situs dan proses INDOCAIR DAFTAR
Alamat situs adalah titik pemeriksaan utama. Ketik alamat layanan secara manual, gunakan bookmark yang dibuat dari sumber resmi, atau buka aplikasi resmi yang sudah terpasang. Jangan masuk melalui tautan yang dikirim pihak tidak dikenal, bahkan bila pesan tersebut memakai logo, desain, atau bahasa yang meyakinkan.
Sebelum memasukkan kredensial, periksa ejaan domain dengan teliti. Waspadai karakter tambahan, tanda hubung yang tidak biasa, susunan kata yang berubah, atau domain yang menyerupai nama layanan. Pastikan browser menunjukkan koneksi yang aman, tetapi jangan menjadikan ikon gembok sebagai satu-satunya bukti keaslian. Ikon tersebut menunjukkan koneksi terenkripsi, bukan otomatis menjamin bahwa situsnya sah.
3. Buat dan kelola kredensial dengan benar
Saat melakukan INDOCAIR DAFTAR atau pendaftaran layanan baru, buat kata sandi yang panjang, unik, dan tidak berkaitan langsung dengan data pribadi. Kombinasikan beberapa kata acak yang mudah Anda ingat dengan karakter tambahan bila diperlukan. Hindari nama usaha, tanggal lahir, nomor telepon, atau pola keyboard yang mudah ditebak.
Pengelola kata sandi dapat membantu membuat serta menyimpan kredensial unik tanpa harus mengingat semuanya. Pilih solusi yang sesuai kebijakan organisasi dan lindungi akun utamanya dengan autentikasi multifaktor. Jangan pernah memberikan kata sandi, kode OTP, kode pemulihan, atau persetujuan notifikasi kepada siapa pun. Pihak layanan yang sah umumnya tidak membutuhkan informasi tersebut melalui chat pribadi.
4. Aktifkan autentikasi multifaktor
Autentikasi multifaktor menambahkan bukti kedua setelah kata sandi, misalnya aplikasi autentikator, kunci keamanan, atau konfirmasi perangkat. Aktifkan fitur ini pada akun yang mendukungnya, terutama akun administrator, email bisnis, layanan pembayaran, dan dashboard operasional. Simpan kode pemulihan di lokasi aman yang tidak tersambung ke perangkat harian.
Prosedur aman saat login dan setelah selesai
Keamanan tidak berhenti ketika halaman login berhasil dibuka. Saat memasukkan data, pastikan Anda memahami apa yang diminta dan mengapa permintaan tersebut relevan. Jangan mengunggah identitas, dokumen bisnis, atau informasi pembayaran jika konteksnya tidak jelas. Untuk proses sensitif, lakukan verifikasi tambahan melalui kanal resmi yang sudah Anda kenal.
- Buka layanan melalui bookmark, alamat yang diketik manual, atau aplikasi resmi.
- Periksa domain, sertifikat koneksi, dan tampilan halaman sebelum mengisi data.
- Masukkan nama pengguna dan kata sandi hanya setelah pemeriksaan selesai.
- Setujui autentikasi multifaktor hanya jika Anda sendiri yang sedang mencoba masuk.
- Tinjau halaman akun untuk perangkat aktif, perubahan profil, serta aktivitas terbaru.
- Keluar dari sesi ketika pekerjaan selesai, khususnya pada perangkat bersama.
Untuk organisasi, buat kebiasaan pencatatan sederhana: siapa yang memiliki akses, layanan apa yang digunakan, kapan hak akses terakhir ditinjau, dan siapa yang berwenang menyetujui perubahan penting. Daftar ini tidak harus rumit, tetapi membantu tim segera mengetahui tindakan yang perlu dilakukan ketika personel berganti peran atau perangkat hilang.
Kesalahan yang perlu dihindari dan langkah pemulihan
Kesalahan paling umum adalah bertindak karena panik. Pesan yang menyatakan akun akan diblokir, transaksi harus disetujui segera, atau hadiah akan hangus dirancang agar pengguna tidak sempat memeriksa fakta. Berhenti, baca ulang pesan, dan jangan gunakan nomor atau tautan di dalam pesan mencurigakan sebagai kanal konfirmasi.
Hindari pula memakai satu akun bersama untuk seluruh tim, menonaktifkan pembaruan demi kenyamanan, atau memberi akses administrator tanpa batas waktu. Akses berlebih memperluas dampak jika satu kredensial bocor. Terapkan prinsip kebutuhan minimum: pengguna hanya memperoleh izin yang diperlukan untuk menyelesaikan pekerjaannya.
segera ubah kata sandi dari perangkat tepercaya, akhiri sesi yang tidak dikenal, aktifkan atau perbarui autentikasi multifaktor, dan hubungi kanal bantuan resmi layanan terkait. Dokumentasikan waktu, pesan, serta aktivitas yang mencurigakan untuk memudahkan penelusuran.
Apabila kode OTP atau kata sandi sudah terlanjur diberikan, jangan menunggu bukti kerugian muncul. Bertindak cepat dapat membatasi akses pelaku. Periksa pula akun email yang terhubung karena email sering digunakan untuk mereset kata sandi layanan lain. Beri tahu pihak internal yang relevan agar mereka tidak mengabaikan pemberitahuan keamanan berikutnya.
Kerangka keputusan singkat
Sebelum mengakses layanan online, tanyakan empat hal: apakah perangkat saya aman, apakah jaringan saya tepercaya, apakah alamat layanan benar, dan apakah permintaan data ini masuk akal? Jika salah satu jawabannya meragukan, jangan lanjutkan proses. Verifikasi melalui sumber resmi lebih dulu.
Untuk penggunaan INDOCAIR, jadikan pemeriksaan tersebut bagian dari rutinitas sebelum login, pendaftaran, maupun perubahan data akun. Keamanan yang efektif bukan tindakan sekali jadi, melainkan kebiasaan yang diulang secara disiplin oleh setiap pengguna.
Mulai dari pemeriksaan sederhana
Simpan checklist ini, terapkan sebelum setiap akses penting, dan tinjau kebiasaan keamanan tim secara berkala.